La sicurezza come servizio gestito
Le minacce informatiche evolvono ogni giorno e richiedono competenze, strumenti e attenzione costante che non sempre è possibile mantenere internamente.
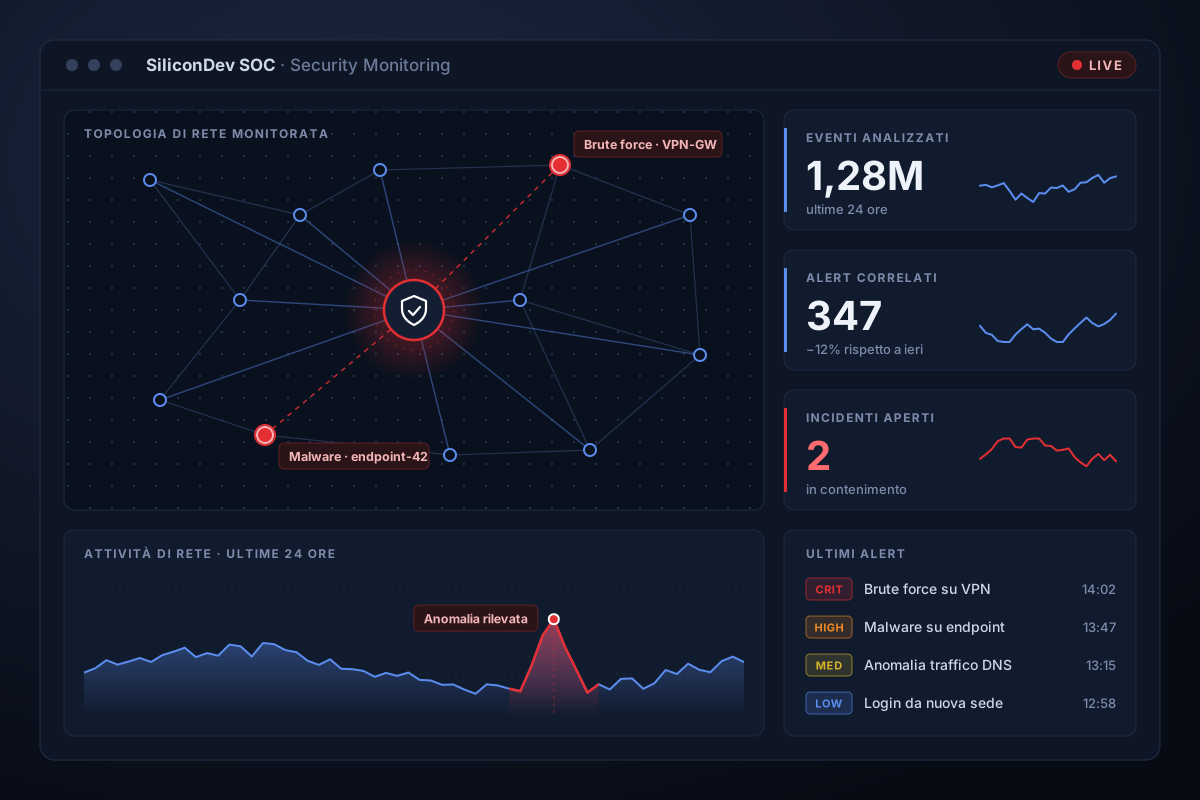
Il Security Operations Center di SiliconDev affianca le aziende nella protezione della propria infrastruttura IT: raccogliamo e correliamo gli eventi di sicurezza provenienti da reti, server, endpoint e servizi cloud, individuiamo i comportamenti anomali e interveniamo rapidamente per contenere gli incidenti.
Un servizio che si integra con i sistemi già presenti e si adatta alle dimensioni e al settore di ogni Cliente, unendo tecnologia e l’esperienza dei nostri specialisti di cybersecurity.
Ogni evento rilevante viene analizzato, classificato per gravità e, quando necessario, gestito secondo procedure di escalation concordate con il Cliente, con piena visibilità su quanto accade.
I nostri servizi
Monitoraggio continuo
Raccolta e correlazione centralizzata dei log e degli eventi di sicurezza tramite piattaforma SIEM, con analisi da parte dei nostri analisti.
Threat Detection
Regole di rilevamento, analisi comportamentale e threat intelligence per riconoscere tempestivamente attacchi, intrusioni e attività sospette.
Incident Response
Gestione degli incidenti dalla prima segnalazione al ripristino: analisi, contenimento, rimedio e report finale con le azioni consigliate.
Vulnerability Management
Scansioni periodiche di sistemi e applicazioni, classificazione delle vulnerabilità per livello di rischio e supporto nella pianificazione delle correzioni.
Compliance
Supporto nell’adeguamento ai requisiti normativi in materia di sicurezza e protezione dei dati, come la Direttiva NIS2 e il GDPR.
Reporting
Report periodici e cruscotti chiari sullo stato di sicurezza, sugli eventi rilevati e sull’andamento dei rischi, pensati sia per i tecnici che per il management.
Come lavoriamo
- AssessmentAnalizziamo l’infrastruttura, i processi e i rischi principali per definire il perimetro del servizio.
- OnboardingColleghiamo le fonti dati al SOC e configuriamo regole di rilevamento e procedure di escalation.
- MonitoraggioI nostri analisti sorvegliano gli eventi, filtrano i falsi positivi e segnalano ciò che conta.
- RispostaIn caso di incidente interveniamo secondo le procedure concordate per limitarne l’impatto.
- MiglioramentoReport e revisioni periodiche per rafforzare nel tempo il livello di sicurezza.
Vuoi valutare il livello di sicurezza della tua azienda?
Contattaci: uno dei nostri specialisti ti aiuterà a capire quale servizio è più adatto alle tue esigenze.
Contattaci